Inventariseer alle echte afzenders
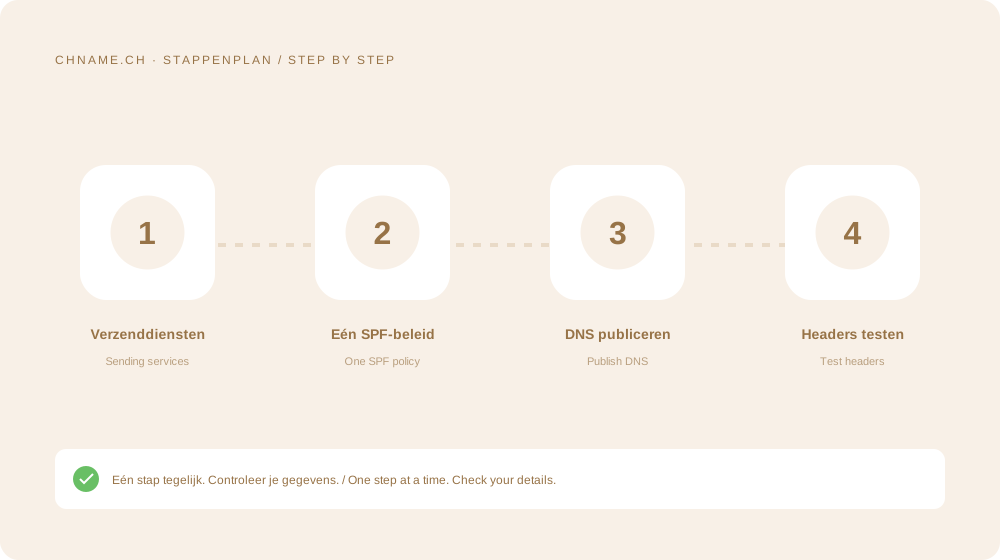
Denk naast je mailbox ook aan formulieren, nieuwsbrieven, facturatie en helpdesksoftware. Al die diensten kunnen een eigen authenticatie-inrichting hebben. Sommige werken met een apart subdomein. Leg eerst vast vanaf welke domeinen ze werkelijk verzenden en welke SPF-aanpassing ze voorschrijven. Zo voeg je geen overbodige include toe en vergeet je geen bestaand kanaal.
Eén SPF-beleid per host
Maak niet voor elke leverancier een extra TXT-record dat met v=spf1 begint op dezelfde host. Combineer vereiste mechanismen zorgvuldig in één passend beleid. SPF heeft bovendien een limiet op DNS-opzoekingen; veel geneste includes kunnen dus problemen veroorzaken. Laat bij een complexe inrichting het totaal controleren. Test echte berichten en kijk naar de authenticatieresultaten in de headers, niet alleen naar of één bericht toevallig is aangekomen.
Jouw praktische checklist
- Noteer alle verzenddiensten.
- Controleer de actieve DNS-zone.
- Behoud één SPF-beleid per host.
- Test authenticatie van echte berichten.
Goed om te weten
Is SPF genoeg om spoofing te voorkomen?
SPF alleen is geen volledige oplossing. Gebruik ook passende DKIM- en DMARC-instellingen.
Klaar om jouw naam te controleren? Begin met het exacte domein en vergelijk daarna alternatieven. Zoek een domeinnaam →
Bronnen & verder lezen
Originele gids van de chname.ch redactie. Archiefdata ordenen deze bibliotheek; deze gids is gemaakt en gecontroleerd op . Bij gewijzigde vereisten zijn actuele provider- en registry-instructies leidend.