Kopieer de hele functie van je zone
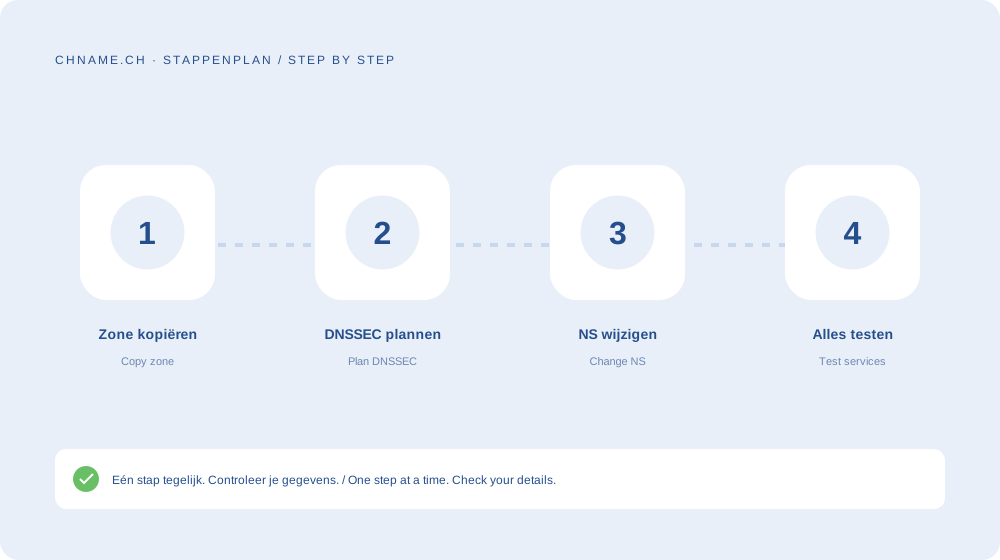
Exporteer records of maak een gecontroleerd overzicht. Neem MX, SPF, DKIM, DMARC, subdomeinen, verificatietokens en eventuele CAA-records mee. Controleer of functies zoals redirects of proxy-instellingen werkelijk DNS-records zijn; sommige zijn extra diensten die je apart opnieuw moet inrichten. Maak de nieuwe zone aan voordat je de delegatie bij de registrar verandert.
Behandel DNSSEC als afzonderlijke stap
DNSSEC koppelt de zone aan sleutelmateriaal bij de registry. Oude DS-gegevens bij een nieuwe, anders ondertekende zone kunnen validatie laten mislukken. Vraag bij actieve DNSSEC om een zorgvuldig migratieplan. Verander daarna de nameservers, laat de oude zone voorlopig bestaan en test website en mail via meerdere netwerken. Caches kunnen tijdelijk verschillende antwoorden tonen.
Jouw praktische checklist
- Maak de volledige nieuwe zone klaar.
- Plan DNSSEC apart.
- Kopieer de exacte toegewezen nameservers.
- Behoud de oude zone tijdelijk.
Goed om te weten
Kan ik één oude en één nieuwe nameserver combineren?
Niet zomaar. Alle gedelegeerde servers moeten een consistente, gezaghebbende zone publiceren.
Klaar om jouw naam te controleren? Begin met het exacte domein en vergelijk daarna alternatieven. Zoek een domeinnaam →
Bronnen & verder lezen
Originele gids van de chname.ch redactie. Archiefdata ordenen deze bibliotheek; deze gids is gemaakt en gecontroleerd op . Bij gewijzigde vereisten zijn actuele provider- en registry-instructies leidend.