Un résultat SPF ou DKIM isolé ne suffit pas toujours
DMARC exige un alignement entre un domaine authentifié et celui de l’expéditeur visible. Un service qui réussit SPF pour sa propre infrastructure ne réussit pas automatiquement DMARC pour votre adresse From. Examinez les en-têtes de vrais messages pour identifier les domaines concernés.
Modifiez la politique à partir de constats
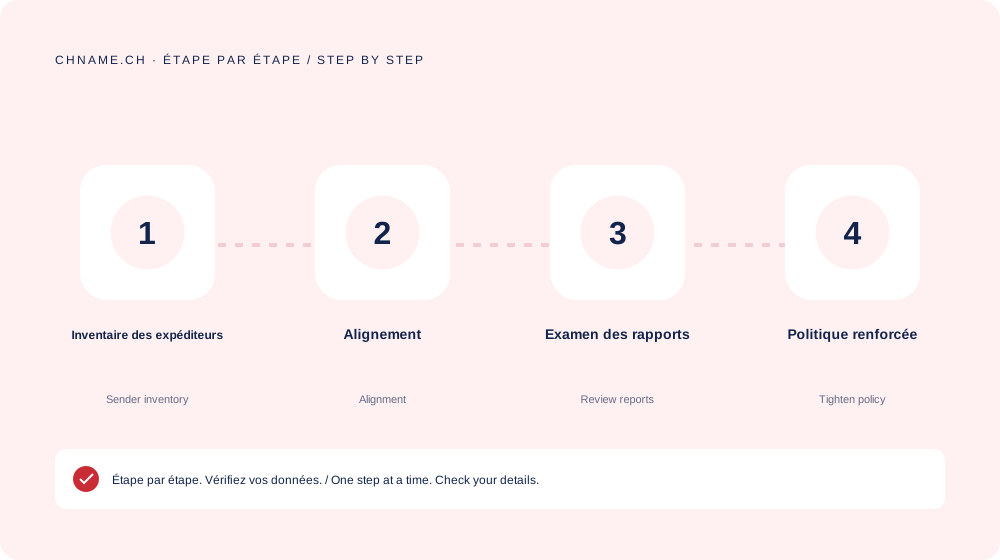
Publiez l’enregistrement sur l’hôte _dmarc prescrit. Choisissez une configuration initiale de surveillance et de rapports adaptée au projet, corrigez les expéditeurs légitimes et ne renforcez la politique qu’après validation. Veillez à ce qu’une personne ou un service responsable traite réellement les rapports.
Votre liste de vérification
- Recenser les expéditeurs légitimes.
- Contrôler l’alignement dans de vrais en-têtes.
- Mettre en place des rapports exploitables.
- Renforcer la politique progressivement.
Une question utile
DMARC garantit-il la livraison ?
Non. Il contribue à la politique d’authentification ; le contenu, la réputation et les autres contrôles du destinataire comptent encore.
Prêt à vérifier votre nom ? Commencez par le domaine exact, puis comparez les alternatives. Trouver un domaine →
Sources et lectures complémentaires
Guide original de la rédaction de chname.ch. Les dates d’archivage organisent cette bibliothèque ; ce guide a été créé et vérifié le . Les instructions du prestataire et du registre prévalent en cas de modification des exigences.