Prüfen Sie mehr als nur die einzelnen SPF- und DKIM-Kontrollkästchen.
Der Abgleich ist für DMARC wichtig: Der relevante authentifizierte Domänenname muss mit der sichtbaren Absenderdomäne übereinstimmen. Ein Drittanbieterdienst kann SPF für seine eigene Infrastrukturdomäne erhalten, ohne automatisch DMARC für Ihren sichtbaren Absender zu erhalten. Verwenden Sie die Header echter Nachrichten, um zu sehen, welche Domänen tatsächlich verwendet werden.
Richtlinienänderung basierend auf Kennzahlen
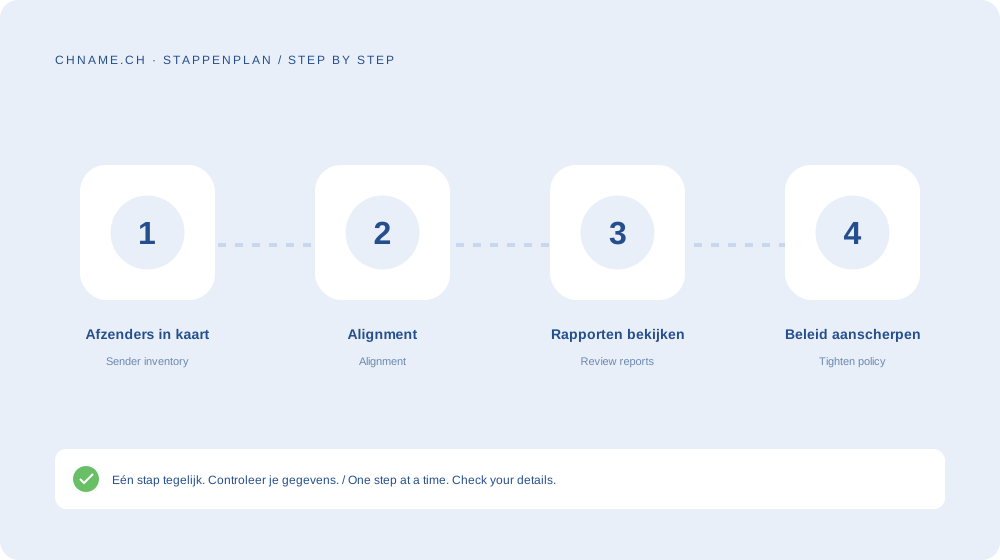
Veröffentlichen Sie den Datensatz auf dem vorgegebenen _dmarc-Host. Beginnen Sie mit einer Richtlinie und einem Berichts-Setup, das zu Ihrem Migrationsplan passt, überprüfen Sie legitime Absender und erhöhen Sie die Sicherheitsmassnahmen erst, wenn deren Authentifizierung korrekt ist. Stellen Sie sicher, dass Berichte tatsächlich gelesen oder verarbeitet werden. Eine Berichtsadresse ist keine Sicherheitsmassnahme, wenn niemand weiss, was mit den Benachrichtigungen zu tun ist.
Ihre praktische Checkliste
- Erfassen Sie alle legitimen Absender.
- Überprüfen Sie die Ausrichtung in den Headern.
- Richten Sie ein nutzbares Berichts-Setup ein.
- Erhöhen Sie die Sicherheitsmassnahmen schrittweise.
Gut zu wissen
Garantiert DMARC die Zustellung jeder Nachricht?
Nein. DMARC unterstützt die Ausführung von Authentifizierungsrichtlinien; Inhalts-, Reputations- und andere Empfangsprüfungen spielen ebenfalls eine Rolle.
Bereit, Ihren Namen zu prüfen? Beginnen Sie mit der exakten Domain und vergleichen Sie dann Alternativen. Finden Sie einen Domainnamen →
Quellen & Weiterführende Informationen
Originalanleitung der chname.ch-Redaktion. Archivdaten strukturieren diese Bibliothek; diese Anleitung wurde am . erstellt und geprüft. Bei geänderten Anforderungen gelten die aktuellen Anweisungen des Anbieters und der Registrierungsstelle.