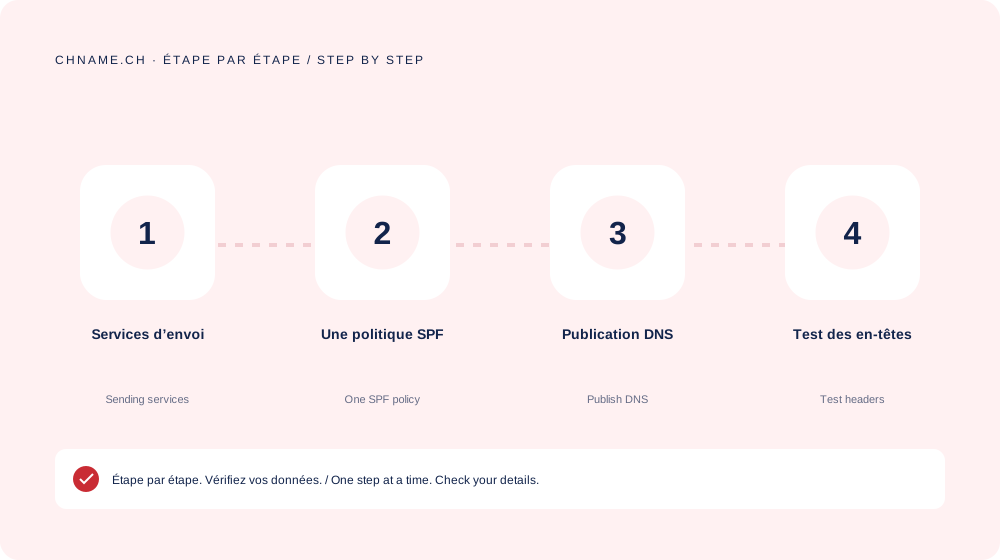
Recensez tous les expéditeurs légitimes
Incluez les boîtes mail, formulaires, newsletters, outils de facturation et de support. Certains utilisent des sous-domaines distincts. Identifiez leurs véritables domaines d’envoi et les réglages SPF nécessaires avant de modifier le DNS. Vous éviterez ainsi les inclusions inutiles et l’oubli de services légitimes.
Une politique SPF par hôte
N’ajoutez pas un TXT v=spf1 distinct pour chaque prestataire sur le même hôte. Combinez les mécanismes nécessaires dans une seule politique. SPF limite aussi les recherches DNS : examinez donc les inclusions imbriquées. Vérifiez les résultats d’authentification dans les en-têtes de vrais messages, pas seulement leur bonne réception.
Votre liste de vérification
- Recenser les services d’envoi.
- Vérifier la zone DNS active.
- Conserver une politique SPF par hôte.
- Tester l’authentification de vrais messages.
Une question utile
SPF suffit-il à empêcher l’usurpation ?
SPF seul n’est pas une solution complète. Utilisez également une configuration adaptée de DKIM et DMARC.
Prêt à vérifier votre nom ? Commencez par le domaine exact, puis comparez les alternatives. Trouver un domaine →
Sources et lectures complémentaires
Guide original de la rédaction de chname.ch. Les dates d’archivage organisent cette bibliothèque ; ce guide a été créé et vérifié le . Les instructions du prestataire et du registre prévalent en cas de modification des exigences.