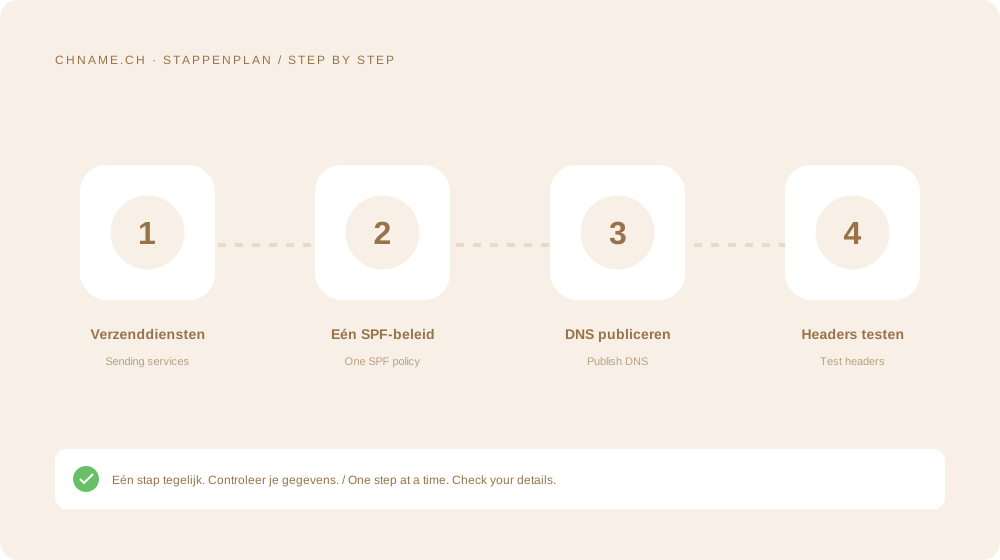
Erfassen Sie alle authentischen Absender.
Berücksichtigen Sie neben Ihrem Postfach auch Formulare, Newsletter, Rechnungsstellung und Helpdesk-Software. Alle diese Dienste haben möglicherweise eigene Authentifizierungseinstellungen. Einige arbeiten mit einer separaten Subdomain. Ermitteln Sie zunächst, von welchen Domains diese Dienste tatsächlich E-Mails versenden und welche SPF-Anpassungen erforderlich sind. So vermeiden Sie unnötige Einträge und vergessen keine bestehenden Kanäle.
Eine SPF-Richtlinie pro Host
Erstellen Sie nicht für jeden Anbieter auf demselben Host einen zusätzlichen TXT-Eintrag mit v=spf1. Fassen Sie die erforderlichen Mechanismen sorgfältig in einer einzigen, geeigneten Richtlinie zusammen. SPF hat zudem eine Begrenzung für DNS-Abfragen; daher können viele verschachtelte Includes Probleme verursachen. Lassen Sie bei komplexen Konfigurationen das gesamte System überprüfen. Testen Sie authentische Nachrichten und prüfen Sie die Authentifizierungsergebnisse in den Headern, nicht nur, ob eine einzelne Nachricht zufällig angekommen ist.
Ihre praktische Checkliste
- Notieren Sie alle sendenden Dienste.
- Prüfen Sie die aktive DNS-Zone.
- Verwenden Sie eine SPF-Richtlinie pro Host.
- Testen Sie die Authentifizierung authentischer Nachrichten.
Gut zu wissen
Reicht SPF aus, um Spoofing zu verhindern?
SPF allein ist keine vollständige Lösung. Verwenden Sie zusätzlich die entsprechenden DKIM- und DMARC-Einstellungen.
Bereit, Ihren Namen zu prüfen? Beginnen Sie mit der exakten Domain und vergleichen Sie dann Alternativen. Finden Sie einen Domainnamen →
Quellen & Weiterführende Informationen
Originalanleitung der chname.ch-Redaktion. Archivdaten strukturieren diese Bibliothek; diese Anleitung wurde am . erstellt und geprüft. Bei geänderten Anforderungen gelten die aktuellen Anweisungen des Anbieters und der Registrierungsstelle.