Un code d’autorisation ne remplace pas la vérification DNSSEC
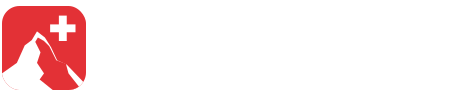
Le code de transfert autorise le changement de bureau d’enregistrement. Il ne confirme pas que les signatures DNS correspondent aux clés actuelles. Avec DNSSEC, un enregistrement DS dans la zone parente relie la délégation à une DNSKEY publique de votre domaine. Les signatures sont produites par l’exploitant de la zone signée. Le manuel de Switch exige un bureau prenant en charge DNSSEC pour transférer un .ch signé. Si le service DNS et ses clés restent les mêmes, changer de bureau ne nécessite pas automatiquement de signer à nouveau la zone. Confirmez néanmoins qui gérera les données de délégation et si le contrat DNS existant continuera après le transfert.
Préparez quatre informations pour la reprise
Notez le domaine exact, les serveurs de noms actuellement délégués, le statut DNSSEC avec les données publiques DS et DNSKEY, ainsi que le contact responsable du DNS. Demandez au service actuel de confirmer tout point incertain. DS et DNSKEY sont des données DNS publiques ; les clés privées de signature n’ont pas leur place dans un message au support. N’y joignez pas non plus de mots de passe de compte ou de codes d’autorisation. Saisissez le code uniquement dans le formulaire sécurisé prévu dans votre compte. Notez également un changement de clé à venir ou la fin d’un abonnement DNS. Cela permet de distinguer une reprise stable d’une opération nécessitant aussi une migration DNS séparée.
Exemple de préparation : l’association conserve son service DNS
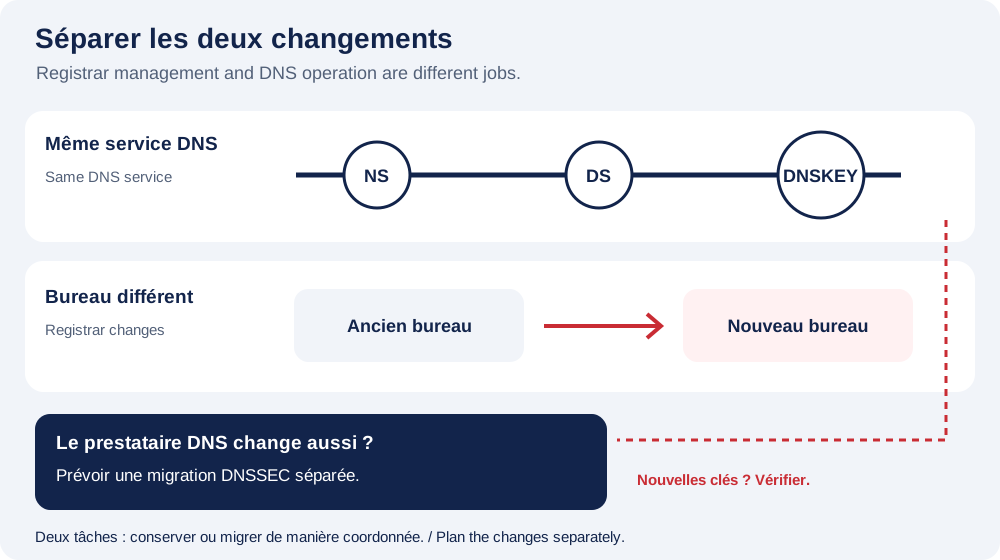
Une association souhaite confier la gestion de son enregistrement à un autre bureau, tout en gardant son site et sa messagerie chez le prestataire actuel. Cet exemple est fictif. Son comité confirme d’abord que la zone DNS restera disponible après le transfert, puis relève les serveurs de noms et les données publiques de délégation. Le changement de bureau ne copie ni les fichiers du site ni les messages des boîtes mail. Si un nouveau service DNS doit aussi intervenir, ce scénario simple ne suffit plus : il peut utiliser d’autres clés de signature. Il ne faut pas supposer que l’ancien DS correspondra. Coordonnez la migration DNSSEC avec les responsables plutôt que de changer bureau, serveurs de noms et clés par essais successifs.
Ce que vérifie réellement le transfert chez chname.ch
Ouvrez Mon compte, puis Transférer un domaine. La vérification lit les serveurs de noms existants et, pour une délégation signée, les enregistrements publics DS et DNSKEY. Si une clé publique adaptée peut être associée au DS, la préparation peut continuer. Si cette correspondance manque, la demande est arrêtée avant le paiement et doit être examinée par le support. Une requête DNS indisponible ne prouve pas non plus qu’il faut désactiver DNSSEC. Communiquez au support le domaine, l’heure et la référence affichée. Une vérification préalable réussie n’est pas une confirmation de transfert. Si des données DNS pertinentes changent avant l’exécution, un nouvel examen peut être nécessaire.
Après le transfert, contrôlez séparément enregistrement et services
Vérifiez le statut confirmé dans votre compte et les serveurs de noms conservés. Faites aussi contrôler la délégation DNSSEC et l’accès au site et à la messagerie : un statut de transfert réussi ne répond pas à toutes les questions DNS. Une erreur de validation DNSSEC peut conduire les résolveurs qui vérifient les signatures à renvoyer SERVFAIL. Ce résultat peut aussi avoir d’autres causes ; ce n’est pas une instruction de supprimer immédiatement les DS. Conservez les observations publiques avec leur heure et demandez au responsable DNS d’examiner leur cohérence. Si le statut d’une commande ou d’un paiement n’est pas confirmé, clarifiez la demande existante avant d’en créer une autre. Une promesse générale d’absence d’interruption ne serait pas justifiée.
Votre liste de vérification
- Séparer le transfert de bureau d’enregistrement d’un éventuel changement de prestataire DNS.
- Confirmer contractuellement le maintien de la zone DNS actuelle.
- Relever les serveurs de noms, les DS et DNSKEY publics et le contact DNS.
- Coordonner les changements de clés à venir avec les responsables.
- Saisir le code d’autorisation uniquement dans le formulaire sécurisé du compte.
- Utiliser la référence pour clarifier une vérification préalable non confirmée.
- Contrôler ensuite transfert, DNSSEC, site et messagerie séparément.
Une question utile
Faut-il désactiver DNSSEC avant chaque transfert .ch ?
Non, ce n’est pas une règle universelle. Le nouveau bureau doit prendre en charge DNSSEC et la délégation signée correspondante doit être conservée ou migrée avec précaution. Changer aussi de prestataire DNS nécessite un plan distinct.
DS et DNSKEY sont-ils ma clé privée ?
Non. Ce sont des données DNS publiques. Ne copiez pas de clés privées de signature, mots de passe de compte ou codes d’autorisation dans un message de support ordinaire.
Pourquoi la vérification s’arrête-t-elle malgré un code correct ?
Le code ne confirme pas la correspondance DNSSEC. Des clés publiques adaptées manquantes ou des requêtes DNS non fiables nécessitent une clarification. Utilisez la référence affichée au lieu de supprimer des paramètres par essais successifs.
Prêt à vérifier votre nom ? Commencez par le domaine exact, puis comparez les alternatives. Trouver un domaine →
Vous détenez déjà le domaine ? Ouvrir le formulaire de transfert dans Mon compte →
Sources et lectures complémentaires
- Switch : manuel EPP, transfert des domaines .ch signés
- Switch : conditions DNSSEC, point 3.1.3
- IETF RFC 4034 : enregistrements publics DNSKEY et DS
- IETF RFC 4035 : validation DNSSEC et réponses d’erreur
- Documentation Cloudflare : chaîne de confiance et changements de clés
Guide original de la rédaction de chname.ch. Publié le . Les instructions du prestataire et du registre prévalent en cas de modification des exigences.