Ein Transfercode ersetzt keine DNSSEC-Prüfung
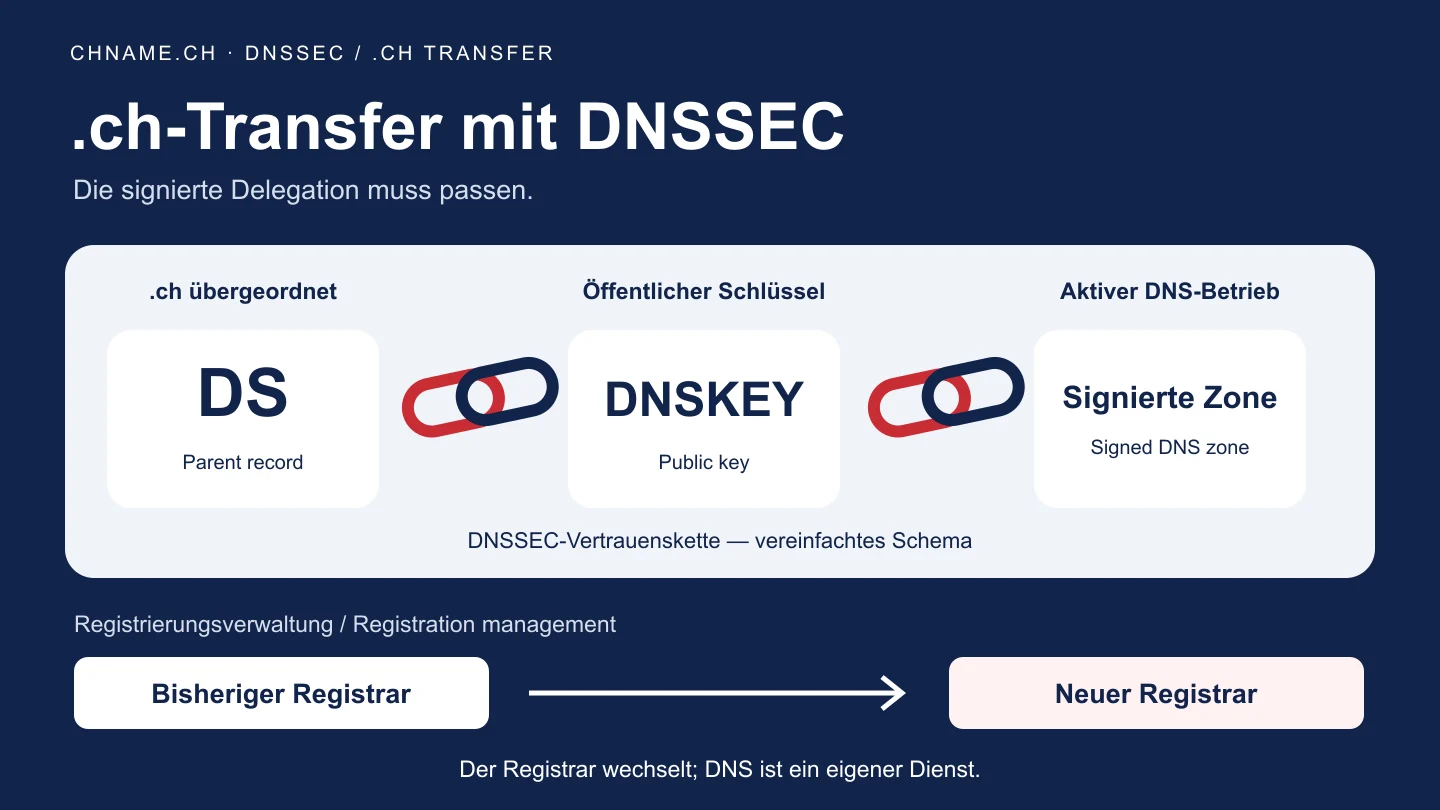
Der Transfercode autorisiert den Registrarwechsel. Er sagt nicht, ob die DNS-Signaturen zum aktuellen Schlüsselmaterial passen. Bei DNSSEC verbindet ein DS-Eintrag in der übergeordneten Zone die Delegation mit einem öffentlichen DNSKEY Ihrer Domain. Die Signaturen werden dagegen beim Betreiber der signierten Zone erzeugt. Das Switch-Handbuch verlangt für einen signierten .ch-Transfer einen Registrar mit DNSSEC-Unterstützung. Wenn Ihr DNS-Dienst und seine Schlüssel unverändert bleiben, ist ein Registrarwechsel nicht automatisch ein Anlass, die Zone neu zu signieren. Bestätigen Sie trotzdem, wer die Delegationsdaten künftig verwaltet und ob der bisherige DNS-Vertrag nach dem Transfer weiterläuft.
Vier Angaben für die Übergabe zusammenstellen
Halten Sie den exakten Domainnamen, die aktuell delegierten Nameserver, den DNSSEC-Status mit den öffentlichen DS-/DNSKEY-Daten und den zuständigen DNS-Kontakt fest. Bitten Sie den bisherigen Dienst um eine Bestätigung, falls ein Bereich unklar ist. DS und DNSKEY sind öffentliche DNS-Daten; private Signierschlüssel gehören nicht in eine Supportnachricht. Teilen Sie dort auch keine Kontopasswörter oder Transfercodes. Für den Transfercode nutzen Sie ausschliesslich das dafür vorgesehene sichere Formular im Konto. Notieren Sie ausserdem, ob ein Schlüsselwechsel oder das Ende eines DNS-Abonnements bevorsteht. Damit lässt sich zwischen einer stabilen Übergabe und einer gleichzeitig nötigen DNS-Migration unterscheiden.
Planungsbeispiel: Der Verein behält seinen DNS-Dienst
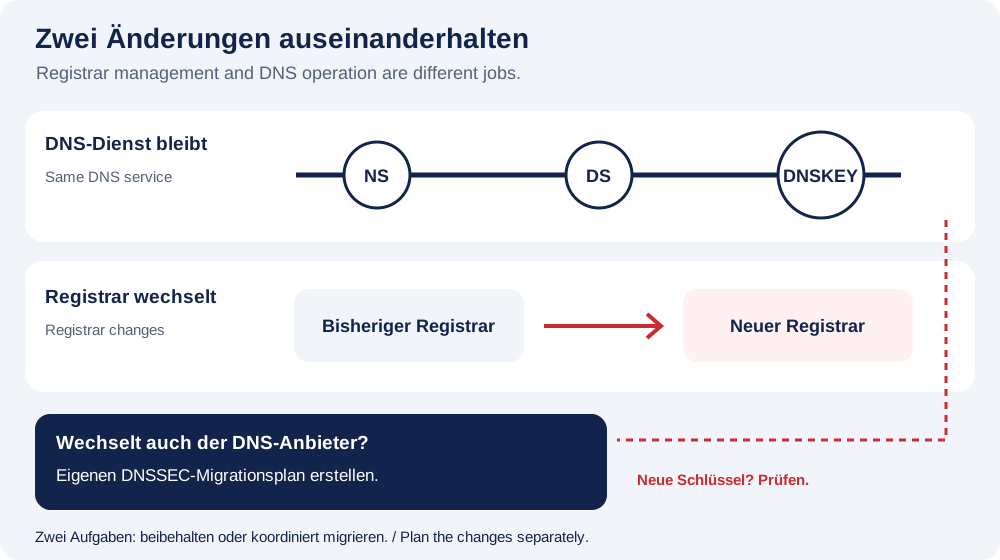
Ein Verein möchte die Registrierung neu verwalten lassen, seine bestehende Website und E-Mail bleiben beim bisherigen Dienst. Dies ist ein erfundenes Beispiel. Der Vorstand lässt zunächst bestätigen, dass die DNS-Zone nach dem Registrarwechsel weiter betrieben wird. Danach werden Nameserver und öffentliche Delegationsdaten festgehalten. Weder die Website-Dateien noch Postfachinhalte werden durch den Registrarwechsel kopiert. Soll zusätzlich ein neuer DNS-Dienst übernehmen, endet dieses einfache Szenario: Der neue Dienst kann andere Signierschlüssel verwenden. Der alte DS-Eintrag darf dann nicht ungeprüft als passend gelten. Stimmen Sie die DNSSEC-Migration mit den Verantwortlichen ab, statt Registrar, Nameserver und Schlüssel gleichzeitig auf Verdacht zu ändern.
Was die Transferprüfung bei chname.ch tatsächlich bedeutet
Öffnen Sie Mein Konto und dort Domain transferieren. Die Domainprüfung liest die vorhandenen Nameserver und, bei einer signierten Delegation, öffentliche DS- und DNSKEY-Angaben. Kann ein geeigneter öffentlicher Schlüssel dem DS zugeordnet werden, kann die Vorbereitung fortgesetzt werden. Fehlt diese Zuordnung, wird die Anfrage vor der Zahlung angehalten und benötigt Supportprüfung. Auch eine nicht erreichbare DNS-Abfrage ist kein Beweis, dass DNSSEC abgeschaltet werden sollte. Geben Sie dem Support Domain, Zeitpunkt und die angezeigte Referenz. Ein erfolgreicher Vorabcheck ist noch keine Transferbestätigung. Verändern sich relevante DNS-Daten vor der Ausführung, kann eine erneute Klärung erforderlich werden.
Nach dem Wechsel Registrierung und Dienste getrennt kontrollieren
Prüfen Sie die bestätigte Transferanzeige im Konto und die beibehaltenen Nameserver. Lassen Sie zusätzlich die DNSSEC-Delegation und die Erreichbarkeit von Website und E-Mail kontrollieren; ein grüner Registrarstatus allein beantwortet nicht jede DNS-Frage. Ein DNSSEC-Validierungsfehler kann bei prüfenden Resolvern zu SERVFAIL führen. Dieses Ergebnis hat jedoch auch andere mögliche Ursachen und ist keine Anleitung, DS-Daten sofort zu löschen. Bei einem Fehler sichern Sie die öffentlichen Befunde mit Uhrzeit und lassen den DNS-Verantwortlichen den Zusammenhang prüfen. Warten Sie bei einem unbestätigten Bestell- oder Zahlungsstatus auf Klärung der bestehenden Anfrage, anstatt einen zweiten Transfer zu starten. Eine pauschale Zusage ohne Ausfallzeit wäre hier nicht seriös.
Ihre praktische Checkliste
- Registrarwechsel und einen allfälligen DNS-Anbieterwechsel getrennt festlegen.
- Fortbestand der bisherigen DNS-Zone vertraglich bestätigen lassen.
- Aktuelle Nameserver, DS-/DNSKEY-Daten und DNS-Kontakt festhalten.
- Anstehende Schlüsselwechsel mit den Verantwortlichen abstimmen.
- Transfercode nur im sicheren Kontoformular eingeben.
- Bei einem nicht bestätigten Vorabcheck die Referenz zur Klärung nutzen.
- Danach Transferstatus, DNSSEC sowie Website und E-Mail separat prüfen.
Gut zu wissen
Muss DNSSEC vor jedem .ch-Registrarwechsel ausgeschaltet werden?
Nein, das ist keine allgemeine Regel. Der neue Registrar muss DNSSEC unterstützen und die passende signierte Delegation muss erhalten oder kontrolliert migriert werden. Ein gleichzeitiger DNS-Anbieterwechsel braucht eine eigene Planung.
Sind DS und DNSKEY dasselbe wie mein privater Schlüssel?
Nein. Es sind öffentliche DNS-Daten. Private Signierschlüssel, Kontopasswörter und Transfercodes dürfen nicht in eine normale Supportnachricht kopiert werden.
Warum stoppt die Prüfung trotz richtigem Transfercode?
Der Code klärt nicht die DNSSEC-Zuordnung. Fehlen passende öffentliche Schlüssel oder sind die DNS-Abfragen nicht zuverlässig möglich, braucht die Vorbereitung eine Klärung. Nutzen Sie die angezeigte Referenz, statt Einstellungen auf Verdacht zu löschen.
Bereit, Ihren Namen zu prüfen? Beginnen Sie mit der exakten Domain und vergleichen Sie dann Alternativen. Finden Sie einen Domainnamen →
Sind Sie bereits der Domaininhaber? Transferformular in „Mein Konto“ öffnen →
Quellen & Weiterführende Informationen
- Switch: EPP-Handbuch, signierte .ch-Domains transferieren
- Switch: DNSSEC-Voraussetzungen, Abschnitt 3.1.3
- IETF RFC 4034: öffentliche DNSKEY- und DS-Einträge
- IETF RFC 4035: DNSSEC-Validierung und Fehlerantworten
- Cloudflare-Dokumentation: Vertrauenskette und Schlüsselwechsel
Originalanleitung der chname.ch-Redaktion. Veröffentlicht am . erstellt und geprüft. Bei geänderten Anforderungen gelten die aktuellen Anweisungen des Anbieters und der Registrierungsstelle.